Sicherheit überwachen
Die Seite Übersicht der Gruppe Sicherheit & Benutzer zeigt Administratoren, wie es um die Anmeldesicherheit der Instanz steht: erfolgreiche und fehlgeschlagene Anmeldungen, Konten mit alten oder unsicher gespeicherten Passwörtern, Administratoren ohne Zwei-Faktor-Authentifizierung, offene Zugriffs-Tokens und die wirksamen Einstellungen. Sie fasst zusammen, was sonst über mehrere Listen und die Systemkonfiguration verteilt ist.
Die Seite ist unter Sicherheit & Benutzer > Übersicht erreichbar und steht ausschliesslich Administratoren zur Verfügung.
Vorgehen
Abschnitt betitelt „Vorgehen“- Öffnen Sie Sicherheit & Benutzer > Übersicht. Der Reiter Übersicht ist vorausgewählt.
- Lesen Sie zuerst den Abschnitt Hinweise. Er listet nüchtern, was einen Blick verdient, zum Beispiel Administratoren ohne Authenticator oder Konten mit einem Passwort in veraltetem Format. Die Schaltfläche Betroffene anzeigen führt direkt in die passend gefilterte Ansicht Benutzer prüfen der Benutzerverwaltung.
- Wählen Sie oben rechts den Zeitraum (7, 30, 90 oder 365 Tage). Die Anmeldezahlen und die Tabelle Anmeldungen pro Tag beziehen sich auf diesen Zeitraum.
- Wechseln Sie in den Reiter Anmeldungen, um fehlgeschlagene Anmeldungen nach IP-Adresse zu sehen.
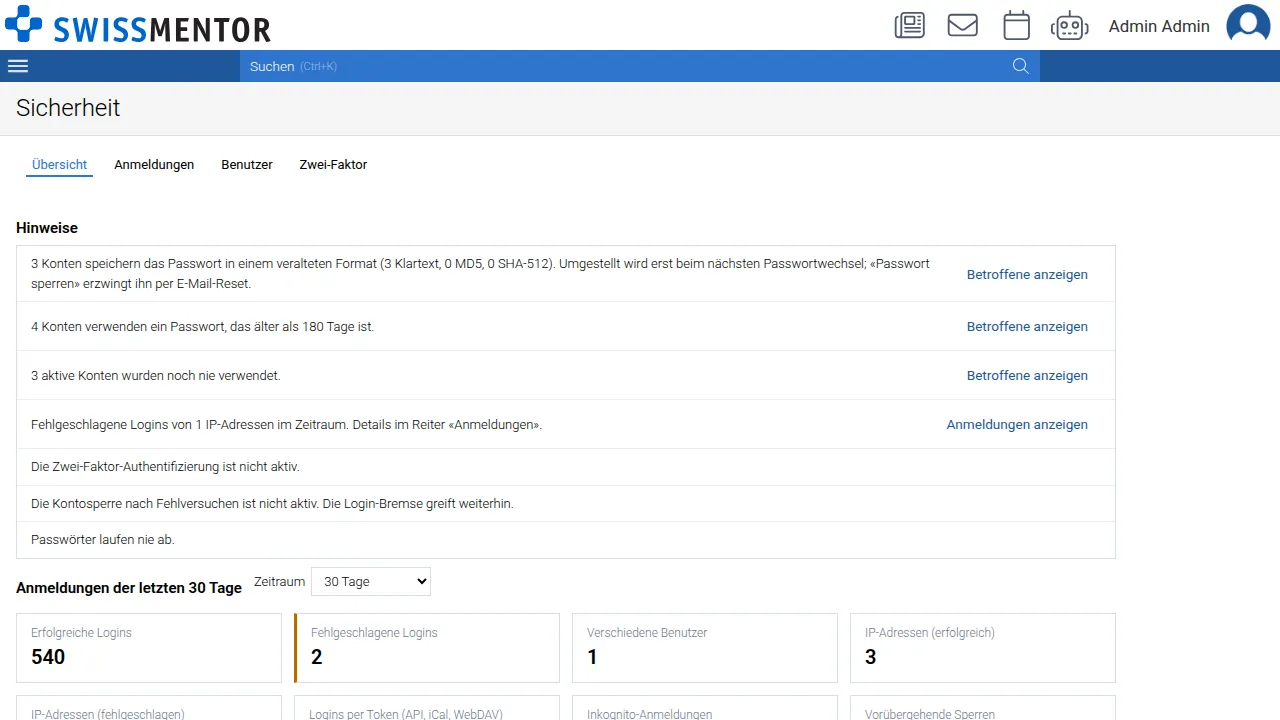
Kennzahlen
Abschnitt betitelt „Kennzahlen“| Abschnitt | Bedeutung |
|---|---|
| Anmeldungen | Erfolgreiche und fehlgeschlagene Logins, verschiedene Benutzer und IP-Adressen, Logins per Token (API, iCal, WebDAV), Inkognito-Anmeldungen, vorübergehende Sperren, Passwortänderungen und Passwortsperren durch Administratoren. |
| Benutzerkonten | Aktive und gesperrte Konten, noch nie oder lange nicht angemeldete Konten, abgelaufene und alte Passwörter, Passwörter in veraltetem Format (Klartext, MD5, SHA-512), Konten mit Authenticator, Administratoren und Administratoren ohne Authenticator. |
| Zugriffs-Tokens | Aktive persönliche und technische Tokens, davon lange nicht verwendete und solche ohne Ablaufdatum. Browser-Sitzungen zählen nicht dazu. |
| Wirksame Einstellungen | Zwei-Faktor-Authentifizierung, Kontosperre nach Fehlversuchen, Login-Bremse, Passwortablauf, Wiederverwendungssperre und maximale Sitzungsdauer. Nicht aktive Schutzmechanismen sind markiert. Angepasst werden sie in der Systemkonfiguration im Bereich System > Auth. |
Ein Passwortdatum mit dem Zusatz «Erstellung, Änderung unbekannt» bedeutet, dass für dieses Konto keine Passwortänderung aufgezeichnet ist. Angezeigt wird dann das Erstellungsdatum des Kontos, der spätestmögliche Zeitpunkt des Passworts.
Fehlgeschlagene Anmeldungen nach IP-Adresse
Abschnitt betitelt „Fehlgeschlagene Anmeldungen nach IP-Adresse“Der Reiter Anmeldungen listet Adressen mit fehlgeschlagenen Logins im gewählten Zeitraum, häufigste zuerst. Die Spalte Einschätzung ordnet ein: unauffällig bei wenigen Fehlversuchen, wiederholt bei vielen Fehlversuchen einer Adresse, von der aus sich auch erfolgreich angemeldet wurde (typisch: vertipptes Passwort), ohne Erfolg bei vielen Fehlversuchen ohne einen einzigen erfolgreichen Login und mehrere Konten, wenn von einer Adresse verschiedene Benutzernamen durchprobiert wurden.
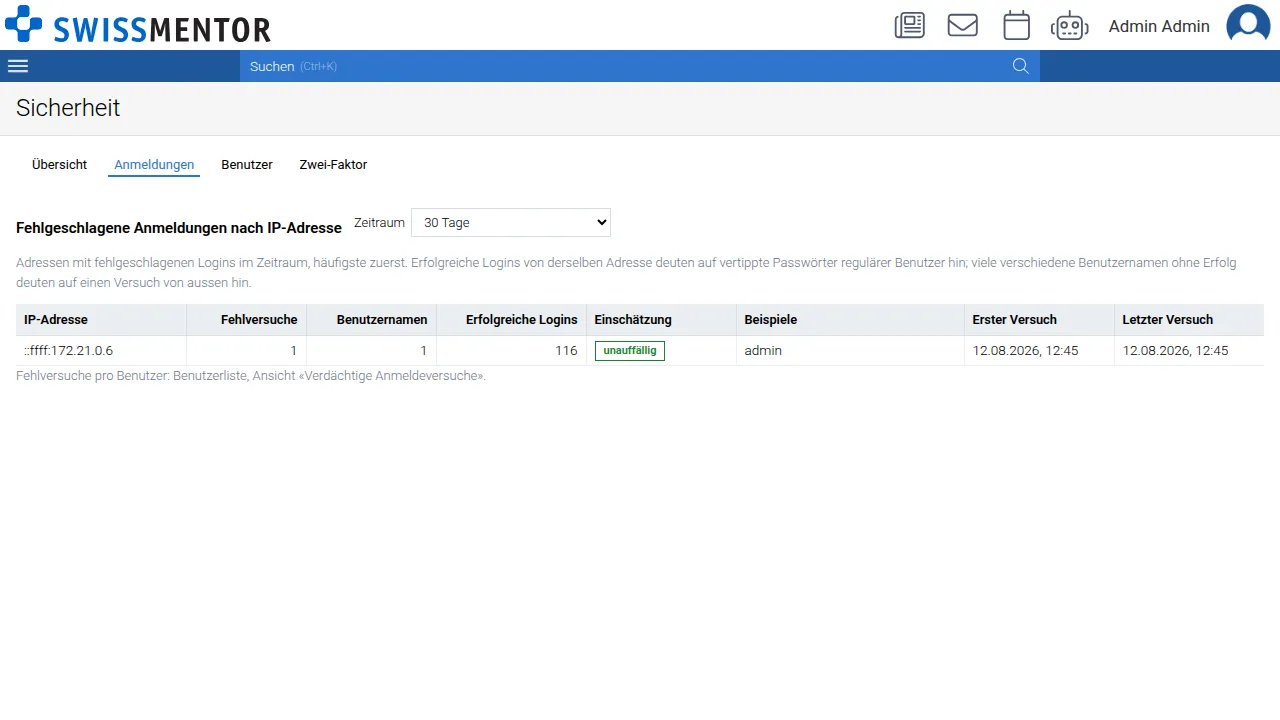
Fehlversuche pro Benutzer finden Sie in der Benutzerliste in der Ansicht Verdächtige Anmeldeversuche.